네이버 클라우드 서버 파일질라 접속 방법
네이버 클라우드 플랫폼(NCP)의 리눅스 서버는 공식 가이드에서 SSH(포트 22)로 접속하도록 안내합니다. 파일질라는 SSH 위에서 파일을 주고받는 SFTP로 같은 서버에 접속할 수 있어요. 필요한 것은 공인 IP, 관리자(root) 비밀번호, ACG에서 22번 허용 세 가지입니다.
💡 결론부터: 사이트 관리자에 이렇게 넣으세요. 프로토콜 SFTP · 호스트 서버의 공인 IP · 포트 22(ACG에서 허용한 포트) · 로그온 유형 일반 · 사용자
root· 비밀번호 콘솔의 관리자 비밀번호 확인으로 알아낸 비밀번호 관리자 비밀번호는 서버를 만들 때 받은 인증키(.pem) 파일을 콘솔에 올려야 볼 수 있습니다. 이 인증키는 파일질라의 키 파일이 아니라 비밀번호를 꺼내는 열쇠예요.
🙋 이 사이트에 대해 filezilla.kr은 네이버클라우드와 관계없는 비공식 파일질라 한국어 안내 사이트입니다. 이 글은 NCP 공식 가이드의 서버 접속 조건을 파일질라 화면 기준으로 정리한 것입니다. NCP 공식 가이드에는 SFTP·파일질라 접속 절차가 따로 없어서, 파일질라 부분은 SSH 접속 정보를 그대로 쓰는 일반적인 방법으로 적었습니다.
이 글은 VPC 환경의 리눅스 서버 기준입니다. Classic 환경에서 포트 포워딩을 쓰는 서버라면, NCP 가이드에 따라 서버 목록에서 서버를 고르면 나오는 포트 포워딩 정보의 서버 접속용 공인 IP를 호스트에, 외부 포트를 포트에 넣으세요.
한눈에 보기
| 항목 | NCP 값 | 어디서 확인 |
|---|---|---|
| 프로토콜 | SFTP | — |
| 호스트 | 서버의 공인 IP (예: 192.0.2.10) | 콘솔 서버 목록 / 공인 IP 메뉴 |
| 포트 | 22 (ACG·Network ACL에서 허용한 포트) | ACG 규칙 |
| 로그온 유형 | 일반 (또는 비밀번호 묻기) | — |
| 사용자 | root | NCP 가이드 |
| 비밀번호 | 관리자 비밀번호 | 서버 관리 및 설정 변경 > 관리자 비밀번호 확인 |
| 필요한 파일 | 서버 생성 때 만든 인증키(.pem) | 내 PC |
준비물
- 파일질라 클라이언트 3.71.x → 광고 없이 파일질라 받는 법
- 운영 중인 NCP 리눅스 서버 + 공인 IP
- 서버를 만들 때 저장한 인증키 파일(.pem)
1단계 — 관리자 비밀번호 확인 (인증키 사용)
NCP 가이드에 따르면 관리자 비밀번호를 확인하려면 서버 생성 때 설정한 인증키가 필요합니다.
- 콘솔에서 Menu > All Services > Compute > Server로 들어가 Server 메뉴를 엽니다.
- 서버 목록에서 접속할 서버를 고릅니다.
- [서버 관리 및 설정 변경]을 누르고 관리자 비밀번호 확인을 고릅니다.
- 팝업의 "마우스로 파일을 끌고 오거나 여기를 클릭하세요" 칸에 인증키(.pem) 파일을 끌어다 놓거나 클릭해서 고릅니다.
- [비밀번호 확인]을 누르면 서버 이름·관리자·비밀번호가 표시됩니다. 적어 둡니다.
📷 촬영 예정: NCP 콘솔 Server 목록 — [서버 관리 및 설정 변경] > 관리자 비밀번호 확인 메뉴 강조
📷 촬영 예정: 관리자 비밀번호 확인 팝업 — 인증키 파일 첨부 칸과 [비밀번호 확인] 버튼 강조 (비밀번호 가림)
- 인증키를 잃어버렸다면: NCP 가이드의 서버 인증키 변경 절차로 새 인증키를 만들어야 합니다.
- 보안을 위해 처음 로그인한 뒤 비밀번호를 바꾸는 것이 좋습니다. NCP 가이드는 영문·숫자·특수문자를 섞어 8자리 이상으로 정하라고 권합니다.
🙋 인증키(.pem)를 파일질라 "키 파일"에 넣으면 안 되나요? NCP 공식 가이드는 이 인증키를 관리자 비밀번호를 확인하는 데 쓰도록 안내합니다. 파일질라의 키 파일 로그온에 바로 쓸 수 있는지는 공식 가이드에서 확인하지 못했습니다. 이 글에서는 가이드대로 비밀번호 로그인을 씁니다. 키 파일 로그온을 시도해 보고 싶다면, 먼저 비밀번호 로그인으로 접속이 되는 것을 확인한 뒤에 해 보세요.
2단계 — 공인 IP 확인
- NCP 가이드에 따르면 Server 목록의 공인 IP (Instance ID) 항목에 서버에 할당된 공인 IP가 표시됩니다. 서버를 클릭하면 상세 정보도 볼 수 있어요.
- 공인 IP가 없다면 NCP 가이드의 공인 IP 설정 변경으로 서버에 공인 IP를 붙여야 외부(내 PC)에서 접속할 수 있습니다.
📷 촬영 예정: NCP 콘솔 서버 상세 정보 — 공인 IP 항목 강조 (IP 가림)
3단계 — ACG에서 22번 허용
NCP 가이드는 서버 접속 전 ACG 설정을 필수로 안내합니다. 직접 만든 ACG에는 기본으로 제공되는 Inbound 규칙이 없으므로 22번을 직접 추가해야 해요.
- 콘솔에서 Menu > All Services > Compute > Server > ACG로 갑니다.
- 서버에 적용된 ACG를 고르고 [ACG 설정]을 누릅니다.
- Inbound 규칙에 아래를 넣고 [추가] → [적용]을 누릅니다.
| 항목 | 값 |
|---|---|
| 프로토콜 | TCP |
| 접근 소스 | 내 PC의 공인 IP (예: 192.0.2.20/32 형식) |
| 허용 포트 | 22 |
📷 촬영 예정: NCP ACG 설정 창 — Inbound 탭, 프로토콜 TCP / 접근 소스 / 허용 포트 22 입력 후 [추가]·[적용] 강조 (IP 가림)
- VPC 환경은 서브넷의 Network ACL 규칙도 22번을 막지 않아야 합니다. NCP 가이드도 "ACG, Network ACL 규칙 설정 시 허용한 포트"를 입력하라고 안내합니다. Network ACL 규칙은 콘솔 Menu > All Services > Networking > VPC > Network ACL의 ACL Rule에서 볼 수 있습니다. Network ACL은 들어오는 규칙(Inbound)과 나가는 규칙(Outbound)을 따로 설정하는 방식(stateless)이라, 규칙을 바꿨다면 두 쪽 모두 22번 통신을 막지 않는지 확인하세요.
- NCP 가이드는 Outbound 규칙이 없으면 서버에서 보내는 패킷이 막힐 수 있다고 주의를 줍니다. 접속은 되는데 응답이 없으면 Outbound 규칙도 확인하세요.
⚠️ 접근 소스를 0.0.0.0/0(전체)으로 열지 마세요 root 비밀번호로 로그인하는 서버를 모든 IP에 열어 두면 무작위 로그인 시도의 표적이 됩니다. 내 IP만 허용하세요.
4단계 — 파일질라 사이트 관리자에 저장하기
- [파일(F)] > [사이트 관리자(S)...](Site Manager)를 엽니다.
- [새 사이트(N)]를 누르고 이름을
네이버 클라우드처럼 붙입니다. - [일반] 탭을 채웁니다.
| 칸 (한국어판 문구) | 넣을 값 | 뜻 |
|---|---|---|
| 프로토콜: (Protocol) | SFTP - SSH File Transfer Protocol (한국어판도 영어 그대로) | SSH로 파일 전송 |
| 호스트: (Host) | 공인 IP (예: 192.0.2.10) | |
| 포트: (Port) | 22 또는 ACG에서 허용한 포트 | |
| 로그온 유형: (Logon Type) | 비밀번호 묻기 (Ask for password) 권장 | root 비밀번호를 PC에 저장하지 않기 위해. 저장하려면 일반 |
| 사용자: (User) | root |
📷 촬영 예정: 파일질라 사이트 관리자 [일반] 탭 — 프로토콜 SFTP, 호스트 192.0.2.10, 포트 22, 로그온 유형 비밀번호 묻기, 사용자 root 입력 상태
- [연결(C)]을 누르고, 비밀번호를 물으면 1단계의 관리자 비밀번호를 넣습니다.
- 처음 접속하면 알 수 없는 호스트키 창이 뜹니다. 항상 이 호스트를 신뢰하고 이 키를 캐시에 등록에 체크하고 [확인]을 누르세요. → SFTP로 접속하기
⚠️ root로 접속하면 모든 파일을 지울 수 있습니다 root는 서버의 최고 관리자 계정이라, 파일질라에서 실수로 시스템 폴더를 지우거나 덮어써도 막아 주지 않습니다. 웹 파일을 올리는 용도라면 SSH에서 일반 사용자를 만들어 그 계정으로 접속하는 방법도 검토해 보세요. (NCP 접속 가이드에 따로 나오는 권고는 아니고, 일반적인 서버 관리 요령입니다.)
5단계 — 파일 올리기와 확인
- 접속하면 보통 로그인한 계정(root)의 홈 폴더가 먼저 열립니다. 지금 어느 폴더인지는 오른쪽 원격 사이트: 칸의 경로로 확인할 수 있어요.
- 웹 서버 파일 위치는 서버에 설치한 웹 서버(Apache·Nginx 등)와 OS에 따라 다릅니다. 정확한 위치는 SSH로 접속해 웹 서버 설정 파일(Apache는
DocumentRoot, Nginx는root항목)에서 확인하세요. - 메시지 로그에
상태: 디렉터리 목록 조회 성공이 보이면 접속 성공입니다. → 파일 업로드·다운로드와 덮어쓰기 옵션
📷 촬영 예정: NCP 서버 SFTP 접속 후 원격 사이트 칸 — 첫 폴더 목록
자주 하는 실수
| 실수 | 증상 | 바로잡기 |
|---|---|---|
| 인증키(.pem)를 파일질라 키 파일로 지정 | 인증 실패 가능 | 가이드대로 관리자 비밀번호 확인 후 비밀번호로 로그인 |
| 비공인(사설) IP를 호스트에 넣음 | 연결 시간 초과 | 공인 IP 사용 |
| ACG에 22번 규칙이 없음 | 연결 시간 초과 | ACG Inbound에 TCP 22 추가 |
| 네이버 클라우드 콘솔 로그인 비밀번호를 넣음 | 인증 실패 | 서버의 관리자 비밀번호 |
| Classic 환경에서 공인 IP와 포트 포워딩을 함께 씀 | 22번이 공인 IP에서 안 열림 | NCP 가이드: 둘을 같이 쓰면 22번이 포트 포워딩에 먼저 할당됨 |
접속이 안 될 때 — 오류별 해결
| 파일질라에 나오는 문구 | NCP에서 흔한 원인 | 볼 글 |
|---|---|---|
20 초간 활동이 없어 연결 시간이 만료됨 / ETIMEDOUT | ACG·Network ACL이 22번을 막음, 공인 IP 없음 | 연결 시간 초과 · ETIMEDOUT |
ECONNREFUSED - 서버에서의 연결 거부 | 포트 번호 틀림, SSH 서비스 중지 | ECONNREFUSED |
인증 실패 | 관리자 비밀번호 오타, 비밀번호를 바꾼 뒤 예전 값 입력 | SFTP 인증 실패·호스트 키 변경 |
호스트 키 불일치 | 서버를 반납하고 같은 IP로 새 서버를 만듦 | SFTP 인증 실패·호스트 키 변경 |
서버에 연결하지 못함 | 주소 오타, 서버 정지 상태 | 서버에 연결하지 못함 |
| 업데이트 후 SFTP가 안 됨 | 3.70 이후 SFTP 엔진 변경 | 3.70 업데이트 이후 SFTP 접속 문제 |
자주 묻는 질문
Q. PuTTY로는 접속되는데 파일질라로도 될까요? 네, 같은 공인 IP·포트·root·비밀번호를 넣고 프로토콜만 SFTP로 고르면 됩니다. PuTTY(SSH)가 된다면 네트워크 조건은 이미 갖춰진 것입니다. SFTP는 SSH 서버의 기능이라 보통 따로 켤 필요가 없지만, 서버 설정에 따라 꺼져 있을 수도 있어요. PuTTY는 되는데 파일질라만 안 된다면 메시지 로그에서 SFTP 서브시스템 요청 다음에 어떤 문구가 나오는지 확인하세요.
Q. 윈도우 서버에도 파일질라로 접속하나요? NCP 가이드는 윈도우 서버를 원격 데스크톱(포트 3389)으로 접속하도록 안내합니다. 파일질라로 접속하려면 윈도우 서버에 FTP·SFTP 서버를 따로 설치해야 합니다.
Q. 비밀번호를 파일질라에 저장해도 되나요? root 비밀번호는 서버 전체 권한이라 비밀번호 묻기를 권합니다. 저장한다면 마스터 비밀번호를 걸어 두세요. → 저장된 비밀번호 확인과 마스터 비밀번호
참고한 공식 문서
- 네이버 클라우드 플랫폼 사용 가이드 — Server 접속(VPC): https://guide.ncloud-docs.com/docs/server-access-vpc
- 네이버 클라우드 플랫폼 사용 가이드 — 서버 정보 확인 및 서버 관리(VPC, 관리자 비밀번호 확인·공인 IP (Instance ID) 항목): https://guide.ncloud-docs.com/docs/server-manage-vpc
- 네이버 클라우드 플랫폼 사용 가이드 — ACG(VPC): https://guide.ncloud-docs.com/docs/server-acg-vpc
- 네이버 클라우드 플랫폼 사용 가이드 — Network ACL(VPC, ACL Rule 메뉴·stateless): https://guide.ncloud-docs.com/docs/vpc-nacl-vpc
- 네이버 클라우드 플랫폼 사용 가이드 — Server 접속(Classic, 포트 포워딩 접속 정보): https://guide.ncloud-docs.com/docs/server-access-classic
- FileZilla 공식 문서 — How to connect to an SFTP Server(로그온 유형): https://filezillapro.com/docs/v3/basic-usage-instructions/connecting-to-a-server/
한눈에 정리
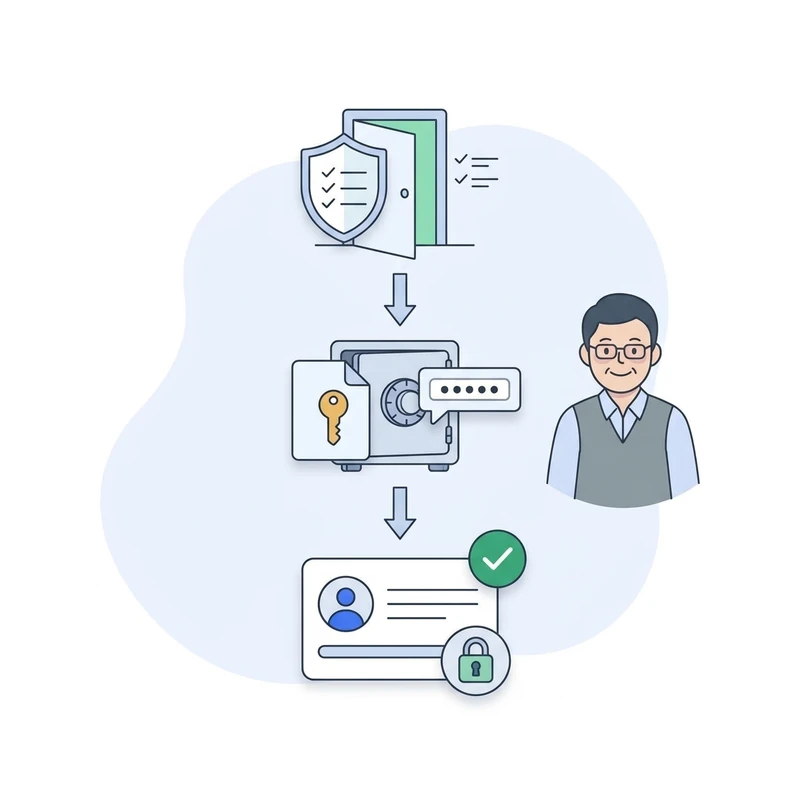
- 1SFTP · 공인 IP · 22
ACG에서 허용한 포트로 접속해요.
- 2사용자 root + 관리자 비밀번호
콘솔의 관리자 비밀번호 확인으로 알아내요.
- 3인증키(.pem)는 비밀번호를 꺼내는 열쇠
파일질라의 키 파일로 쓰는 게 아니에요.
최종 수정 2026-09-25